Por: Juan Carlos Marín Maciel*
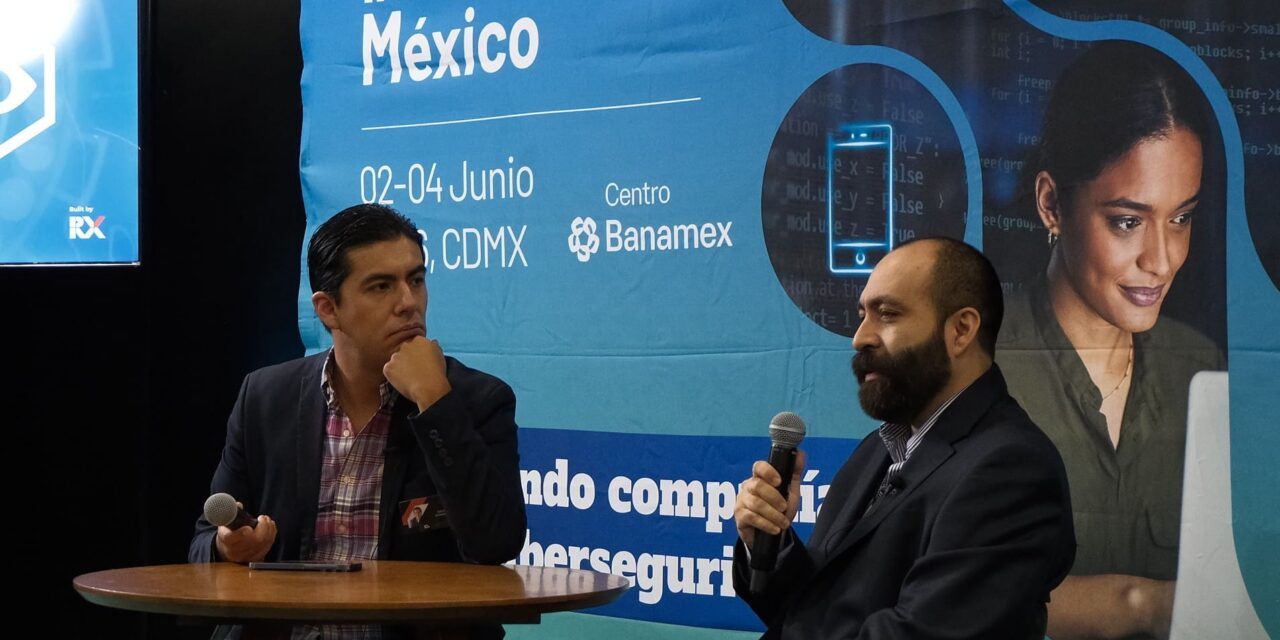
La participación de Nerium en Infosecurity México 2026 nos permitió observar una tendencia clara: las organizaciones ya no solo están preocupadas por prevenir ciberataques, sino también por demostrar que cuentan con los controles, procesos y evidencias necesarios para proteger la información que administran.
Durante el evento sostuvimos conversaciones con líderes de TI, responsables de seguridad, MSPs (Managed Security Services Providers), organismos certificadores y representantes de industrias como manufactura, dispositivos médicos, logística, retail y gobierno. Aunque cada organización enfrenta retos distintos, encontramos un denominador común: el cumplimiento se ha convertido en un tema estratégico para la continuidad y el crecimiento del negocio.
La vorágine digitalización de procesos, el trabajo híbrido, el uso de aplicaciones en la nube y la adopción acelerada de inteligencia artificial están generando nuevos desafíos para la protección de datos. En este contexto, las organizaciones deben ser capaces de demostrar que conocen dónde reside su información, quién accede a ella, cómo se protege y qué mecanismos existen para prevenir accesos no autorizados o fugas de información.
Las conversaciones sostenidas durante Infosecurity reflejaron que en México hay un interés creciente en el cumplimiento de la Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP) y las exigencias de su Reglamento. Más allá de un mandato legal, esta protección se está convirtiendo en un factor clave de confianza para clientes, proveedores y socios comerciales.
Asimismo, observamos una fehaciente atención a marcos y estándares internacionales como ISO/IEC 27001, NIST Cybersecurity Framework, HIPAA y TISAX (Trusted Information Security Assessment Exchange), particularmente en los sectores automotrices y manufactureros, que forman parte de cadenas de suministro globales cada vez más exigentes.
En Nerium ayudamos a las organizaciones a evaluar su nivel de preparación mediante el análisis de riesgos basado en el NIST Cybersecurity Framework (CSF), lo que permite identificar brechas, priorizar acciones y construir hojas de ruta orientadas a la mejora continua.
Este enfoque nos permite alinear las capacidades de seguridad de nuestros clientes con marcos y estándares reconocidos internacionalmente como ISO/IEC 27001 y TISAX, así como con las obligaciones establecidas en la Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP) y su Reglamento.
Complementamos este proceso con soluciones de Zero Trust, SASE, DLP, gestión de identidades y continuidad de negocio que fortalecen los controles necesarios para responder a requerimientos regulatorios, auditorías y demandas de cadenas de suministro cada vez más exigentes.
En Nerium creemos que la ciberseguridad efectiva no se mide por la cantidad de controles implementados, sino por la capacidad de demostrar el cumplimiento, gestionar los riesgos y generar confianza en cada interacción del negocio.
Una conclusión quedó clara durante el evento: las organizaciones que estarán mejor preparadas para el futuro no serán necesariamente las que tengan más tecnología, sino aquellas que logren integrar la seguridad, el cumplimiento y el gobierno de la información en su estrategia empresarial.
La protección de datos ya no es responsabilidad exclusiva del área de TI. Hoy es un compromiso organizacional que impacta en la confianza, la reputación y la capacidad de competir en mercados cada vez más regulados.
Porque en la economía digital, la confianza no se promete. Se demuestra.
*Juan Carlos Marín Maciel es CEO de Nerium con 15 años de experiencia en ciberseguridad, Carlos destaca por liderar estrategias de resiliencia y recuperación ante desastres en foros como RSAC. Ingeniero en Electrónica y Telecomunicaciones con Maestría en Logística, Materiales y Cadena de Suministro por la Ibero Tijuana, transforma la ciberseguridad en un habilitador estratégico que garantiza la continuidad operativa frente a amenazas críticas. Contacto: carlos@neriumtech.com